Аннотация. Работа посвящена защите управляющего доступа к Cisco 1941, MikroTik и Eltex ESR-15R в контексте MITRE ATT&CK T1584.008. В лаборатории проверены перехват учётных данных Telnet при ARP-спуфинге и словарный подбор тестового пароля к SSH. Данные Telnet удалось восстановить на Cisco и MikroTik; на Eltex соединение остановила зонная политика. Ограничение доступа закрыло SSH для атакующей станции, а DAI предотвратил ARP-подмену. Выводы относятся к исследованным конфигурациям устройств.
Ключевые слова: T1584.008, маршрутизаторы, ARP-спуфинг, Telnet, SSH, DAI, ACL, firewall, zone-pair.
Маршрутизатор редко воспринимается как обычная конечная система, хотя последствия его компрометации могут быть серьёзнее: через него проходит трафик, на нём хранятся параметры сети и учётные данные, а его адрес обычно считается доверенным. В MITRE ATT&CK техника T1584.008 относится к этапу Resource Development. Её смысл состоит в том, что злоумышленник получает контроль над сторонним сетевым устройством и использует его не обязательно для атаки на владельца этого устройства, а как часть собственной инфраструктуры – например, как промежуточный узел, прокси или средство поддержки дальнейших операций [11].
В лаборатории невозможно воспроизвести весь жизненный цикл такой инфраструктуры без выхода за пределы учебного стенда. Поэтому мы сосредоточились на том, что предшествует её использованию: может ли атакующая станция получить учётные данные или подобрать пароль к интерфейсу управления и какие настройки останавливают этот путь. Telnet передаёт данные без криптографической защиты [13], поэтому при успешной атаке посредника пароль можно увидеть в трафике. SSH, напротив, защищает транспортный канал [14], но сам по себе не устраняет риск слабого пароля, если служба доступна атакующему. Защита SSH-подключения, в том числе с применением отечественных криптографических алгоритмов, отдельно рассматривается в работе Д.В. Демидовой и Е.Д. Комнацкой [1, с. 24-25].
Такое ограничение важно для интерпретации результатов. Мы не утверждаем, что в эксперименте сетевое устройство действительно стало внешним узлом командования и управления. Проверялась более узкая часть сценария T1584.008 – условия, при которых контроль над устройством вообще становится возможным, и меры, которые этому мешают. Все испытания выполнялись в одной топологии и оценивались по одному набору показателей, но начальные политики устройств были неодинаковыми. По этой причине далее сравниваются конфигурационные профили стенда, а не качество продукции трёх производителей в целом.
Анализ существующих решений и постановка задачи
Для защиты управляющей плоскости применяются несколько независимых подходов. SSH шифрует сеанс, однако доступ к самой службе дополнительно ограничивают по адресу источника и правилам межсетевого экрана. В документации Cisco отдельно описаны SSH версии 2 и настройка Dynamic ARP Inspection для Catalyst 2960 [4], [5]. В RouterOS нужные средства представлены настройками SSH, IP Services и правилами Firewall Filter [7], [8], [9]. Практика применения отечественного оборудования Eltex в учебных сетях рассмотрена А.Г. Уйминым и И.М. Толмачевым [3, с. 58–62]. DAI проверяет соответствие IP- и MAC-адресов и отбрасывает недостоверные ARP-сообщения; для статической адресации могут применяться ARP ACL [4]. Исследования ARP-спуфинга также показывают, что проверка и фильтрация ARP-сообщений разрывают сценарий атаки посредника [6]. В отличие от работ, посвящённых общему тестированию штатной защиты сетевых устройств [2, с. 44-45], здесь основной акцент сделан на последовательности «получение доступа – попытка аутентификации – ограничение доступа» и на измеряемом результате каждого защитного шага.
Цель работы – определить, при каких настройках лабораторного стенда возможен доступ к управляющим службам Cisco 1941, MikroTik и Eltex ESR-15R, а затем оценить, как ACL, firewall, зонная политика и DAI изменяют результат сценариев, связанных с предпосылками компрометации сетевого устройства по T1584.008.
Были сформулированы три рабочие гипотезы. Первая: при успешном ARP-спуфинге учётные данные Telnet удастся восстановить из перехваченного трафика. Вторая: шифрование SSH скроет пароль в дампе, но не помешает словарному подбору, если служба доступна атакующей станции и пароль заранее присутствует в словаре. Третья: сочетание фильтрации управляющего доступа и проверки ARP-трафика остановит соответствующие пути к компрометации, не нарушив штатное SSH-подключение администратора.
Таблица 1. Связь T1584.008 с проведёнными экспериментами
|
Логический этап сценария |
Что моделировалось на стенде |
Эксперимент |
Мера противодействия |
|
Создание условий для получения контроля |
Доступность службы управления и нахождение атакующего в одном L2-сегменте |
Проверка Telnet и SSH с Kali Linux |
Отключение небезопасных служб; ограничение адресов источника |
|
Получение учётных данных |
Чтение открытых данных Telnet после ARP-подмены |
ARP-spoofing + tcpdump |
SSH вместо Telnet; DAI и ARP ACL |
|
Попытка входа на устройство |
Словарная проверка слабого тестового пароля при доступном TCP/22 |
Hydra против SSH |
ACL, Firewall Filter, security zone-pair; стойкая аутентификация |
|
Предотвращение превращения устройства в инфраструктурный узел |
Блокирование доступа до установления административного сеанса |
Повторная проверка после включения защит |
Совместное применение L2-контроля и фильтрации управляющей плоскости |
Методология эксперимента
Стенд состоял из Cisco Catalyst 2960, станции Kali Linux, рабочей станции администратора под управлением Альт Linux и одного исследуемого маршрутизатора, который подключался к коммутатору поочерёдно. Kali Linux использовала адрес 192.168.100.100/24, административная станция – 192.168.100.10/24, а в части испытаний Eltex – 192.168.100.11/24. Адреса маршрутизаторов: Cisco 1941 – 192.168.100.1/24, MikroTik – 192.168.100.3/24, Eltex ESR-15R – 192.168.100.4/24. Порты Fa0/1-Fa0/3 коммутатора работали как access-порты одного VLAN. Такая схема сохраняла одинаковое сетевое окружение, однако конфигурации служб управления не выравнивались искусственно: на Eltex Telnet уже блокировался зонной политикой, тогда как в исследованных конфигурациях Cisco и MikroTik он был доступен. Это различие учитывалось при анализе. Топология и фактическое подключение портов показаны на рисунке 1.
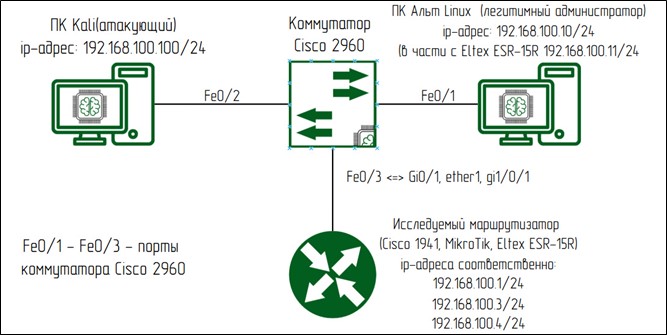
Рис. 1. Схема лабораторного стенда и поочерёдного подключения маршрутизаторов
Таблица 2. Исследуемые сценарии и критерии оценки
|
Сценарий |
Основные показатели |
|
Нормальная работа |
Потеря пакетов; RTT; CPU; ложные срабатывания |
|
Telnet + ARP-spoofing |
Время и пакеты до перехвата; успех; RTT; CPU; блокировка |
|
SSH brute-force без ограничений |
Время подбора; успех; попытки Hydra |
|
SSH с ACL/firewall/zone-pair |
Доступ атакующего и администратора; блокировка; ложные срабатывания |
|
ARP-spoofing с/без DAI |
Успех; Forwarded/Dropped; DHCP Drops; ACL Drops |
ARP-спуфинг выполнялся только внутри изолированного учебного сегмента. Telnet-трафик сохранялся с помощью tcpdump и затем просматривался на наличие символов логина и пароля. Для SSH использовались Hydra и небольшой тестовый словарь, в который заранее был помещён лабораторный пароль. Поэтому результат этого опыта нельзя понимать как взлом криптографии SSH: проверялась доступность службы для перебора и уязвимость заведомо слабого пароля. После исходной серии на Cisco настраивался ACL, на MikroTik – правило Firewall Filter, а на Eltex – security zone-pair, разрешавший SSH только с адреса администратора. DAI испытывался отдельно на Cisco Catalyst 2960, так как этот механизм защищает общий L2-сегмент и не является свойством одного из трёх маршрутизаторов.
Для показателей, отмеченных в таблицах знаком «±», выполнялось по 10 повторений. Сначала записывалось значение каждого запуска, затем вычислялись среднее и абсолютное отклонение, приведённое рядом со средним. Одновременно фиксировались успешность сценария, число пакетов, RTT, загрузка CPU, результат блокировки и наличие ложного запрета для административной станции.
Результаты эксперимента
Нормальная работа и влияние сценария Telnet/ARP-spoofing представлены в таблицах 3-4.
Таблица 3. Базовые и постэкспериментальные показатели
|
Устройство |
Потери, % |
RTT до, мс |
RTT после, мс |
CPU до, % |
CPU после, % |
|
Cisco 1941 |
0 |
0,44 ± 0,12* |
0,75 ± 0,13* |
0 |
2 |
|
MikroTik |
0 |
0,35 ± 0,13* |
0,83 ± 0,08* |
0 |
4 |
|
Eltex ESR-15R |
0 |
0,52 ± 0,18* |
0,92 ± 0,10* |
3 |
5 |
Таблица 4. Результаты Telnet/ARP-spoofing
|
Устройство |
Время перехвата, с |
Пакеты до перехвата |
Успех, % |
RTT во время, мс |
CPU во время, % |
|
Cisco 1941 |
4,5 ± 1,0* |
32 |
100 |
3,92 ± 0,25* |
11 |
|
MikroTik |
6,3 ± 0,5* |
56 |
100 |
1,07 ± 0,72* |
10 |
|
Eltex ESR-15R |
Н/Д |
Н/Д |
0 |
Н/Д |
Н/Д |
В исходных конфигурациях Cisco 1941 и MikroTik Telnet-соединение устанавливалось, поэтому после ARP-подмены данные входа удалось восстановить. На Cisco символы были видны непосредственно в дампе; на MikroTik они распределялись по отдельным пакетам, и для сборки полной последовательности потребовалось больше пакетов. На Eltex ESR-15R сравнимого измерения не получилось: зонная политика останавливала соединение на TCP-порту 23 ещё до передачи учётных данных. Поэтому «Н/Д» в таблице означает отсутствие измеряемого сеанса, а не нулевое время перехвата и не особую защищённость самого протокола Telnet.
SSH brute-force и ограничение управляющего доступа
Таблица 5. SSH brute-force без ограничения по источнику
|
Устройство |
Время подбора, с |
Успех, % |
Попытки Hydra, шт. |
Блокировка |
Ложные срабатывания |
|
Cisco 1941 |
6,0 ± 0,25* |
100 |
7 |
Нет |
0 |
|
MikroTik |
8,0 ± 0,3* |
100 |
7 |
Нет |
0 |
|
Eltex ESR-15R |
9,0 ± 0,4* |
100 |
7 |
Нет |
0 |
Таблица 6. SSH после включения сетевых ограничений
|
Устройство |
Механизм |
Успех подбора, % |
SSH атакующего |
SSH администратора |
Ложные срабатывания |
|
Cisco 1941 |
ACL |
0 |
Заблокирован |
Успешен |
0 |
|
MikroTik |
Firewall |
0 |
Заблокирован |
Успешен |
0 |
|
Eltex ESR-15R |
Security zone-pair |
0 |
Заблокирован |
Успешен |
0 |
Пока TCP-порт 22 был доступен с Kali Linux, Hydra находила один и тот же тестовый пароль на каждом маршрутизаторе. Он заранее находился в словаре, а число попыток было небольшим, поэтому сравнивать полученное время как производительность устройств неправильно. Этот опыт показал другое: шифрование не раскрывает пароль в сетевом дампе, но открытая служба всё равно принимает попытки аутентификации. После настройки ACL, Firewall Filter и zone-pair соединение от Kali Linux перестало доходить до SSH-службы. С рабочей станции администратора вход по-прежнему выполнялся; ложных блокировок в проведённой серии не наблюдалось.
Защита L2-сегмента с Dynamic ARP Inspection
Таблица 7. ARP-spoofing с DAI и без DAI
|
Режим |
Успех атаки, % |
Forwarded |
Dropped |
DHCP Drops |
ACL Drops |
Блокировка |
Ложные |
|
Без DAI |
100 |
– |
0 |
0 |
0 |
Нет |
0 |
|
С DAI |
0 |
40 |
78 |
60 |
18 |
Да |
0 |
Без DAI поддельные ARP-сообщения изменяли соответствия в L2-сегменте, и трафик проходил через атакующую станцию. После включения проверки сценарий не сработал: Catalyst 2960 отбросил 78 ARP-пакетов, из которых 60 были отражены в счётчике DHCP Drops, а 18 — в ACL Drops. Подмена соответствия IP–MAC у жертвы не произошла. Этот результат относится к общей коммутационной части стенда. Его нельзя приписывать Cisco 1941, MikroTik или Eltex по отдельности, поскольку во всех трёх вариантах использовался один и тот же коммутатор.
Обсуждение результатов
Первая гипотеза подтвердилась только там, где Telnet был доступен. Для конфигураций Cisco 1941 и MikroTik перехват завершался успешно; среднее время составило 4,5 и 6,3 с соответственно. Разница не рассматривается как преимущество одного производителя: объём и разбиение трафика отличались, а выборка была рассчитана на проверку воспроизводимости сценария, а не на нагрузочное сравнение платформ. В профиле Eltex зонная политика остановила соединение раньше, чем возник Telnet-трафик с учётными данными.
Вторая гипотеза также подтвердилась. При просмотре SSH-трафика пароль в открытом виде не появлялся, однако доступность TCP/22 позволяла Hydra проверять варианты из словаря. Поскольку правильное значение было помещено туда заранее, пароль находился на всех трёх устройствах. Следовательно, результат относится к слабой аутентификации и доступности службы, а не к нарушению протокола SSH.
Третья гипотеза оценивалась по двум независимым границам защиты. На управляющей плоскости ACL, Firewall Filter и zone-pair запретили обращения от Kali Linux и сохранили доступ администратора. На канальном уровне DAI остановил ARP-подмену. Механизмы не заменяют друг друга: SSH скрывает содержимое сеанса, фильтрация уменьшает число узлов, которым разрешено начать соединение, а DAI проверяет достоверность ARP-сообщений внутри VLAN. Точки, в которых срабатывают защитные механизмы, показаны на рисунке 2.
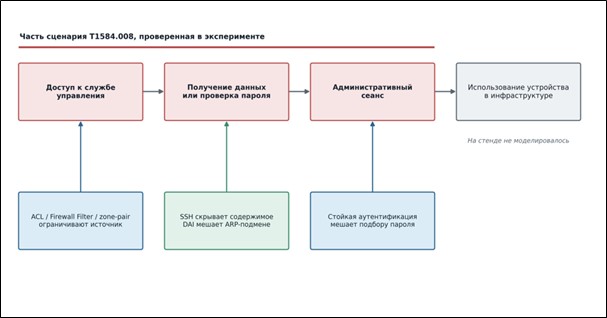
Рис. 2. Связь проверенных сценариев с предпосылками T1584.008 и мерами защиты
Таблица 8. Сопоставление исследованных конфигурационных профилей
|
Показатель |
Cisco 1941 |
MikroTik |
Eltex ESR-15R |
|
Telnet-доступ |
Доступен |
Доступен |
Заблокирован зонной политикой |
|
Перехват Telnet-пароля |
Да |
Да |
Н/Д |
|
SSH-подбор без ограничений |
Успешен |
Успешен |
Успешен |
|
Защита SSH |
ACL |
Firewall |
Zone-pair |
|
SSH атакующего после защиты |
Заблокирован |
Заблокирован |
Заблокирован |
|
SSH администратора после защиты |
Успешен |
Успешен |
Успешен |
|
Ложные срабатывания |
0 |
0 |
0 |
Ограничения исследования
Работа имеет несколько ограничений. Во-первых, исходные профили служб управления различались, поэтому результаты нельзя превращать в общий рейтинг Cisco, MikroTik и Eltex. Во-вторых, применялись фиксированные адреса, тестовые учётные данные и заранее известный словарь; полученное время подбора характеризует только этот сценарий. В-третьих, DAI проверялся как общий механизм L2-сегмента на одном Catalyst 2960. Наконец, на стенде не моделировалось дальнейшее использование уже захваченного маршрутизатора как прокси, узла C2 или площадки для размещения содержимого. MITRE отдельно отмечает, что значительная часть такого поведения происходит вне зоны видимости организации-цели [12]. Тем самым исследование охватывает путь к получению доступа, но не всю технику T1584.008. Значения со знаком «±» основаны на 10 повторениях; для заблокированного Telnet на Eltex показатели RTT и CPU во время перехвата не определялись.
Практические рекомендации
По результатам стенда простая замена Telnet на SSH необходима, но недостаточна. Она закрывает чтение пароля из трафика, однако не мешает проверять слабые пароли, если TCP/22 доступен из пользовательского сегмента. Практическая схема должна включать отключение Telnet, стойкую аутентификацию, разрешение административных подключений только из доверенной сети или с конкретных адресов и журналирование отказов. Такая рекомендация совпадает и с опубликованным MikroTik уведомлением о безопасности: производитель советует не открывать SSH недоверенным сетям [10]. В общем L2-сегменте DAI следует настраивать вместе с достоверной базой IP–MAC-соответствий: DHCP Snooping для динамических адресов либо ARP ACL для статических [4]. После каждого изменения важно отдельно проверить две вещи — блокируется ли нежелательный источник и сохраняется ли штатный доступ администратора.
Заключение
Эксперимент показал, каким образом настройки управляющего доступа связаны с предпосылками T1584.008. На Cisco 1941 и MikroTik доступный Telnet создал путь к получению учётных данных через ARP-спуфинг. На Eltex ESR-15R этот путь был закрыт заранее действующей зонной политикой, поэтому такой результат характеризует конкретный профиль настройки, а не абсолютное преимущество производителя. SSH защитил содержимое сеанса, но при доступном порте и слабом тестовом пароле словарный подбор оставался успешным. Ограничения по источнику прекратили попытки входа от Kali Linux, сохранив административное подключение, а DAI отдельно остановил подмену ARP в VLAN. Таким образом, наиболее устойчивой оказалась не отдельная модель устройства, а конфигурация, в которой одновременно защищён канал управления, ограничен круг его клиентов и контролируется L2-трафик. Полный этап последующего использования скомпрометированного устройства в инфраструктуре злоумышленника в работу не входил.
Список литературы:
- Демидова Д.В., Комнацкая Е.Д. Вопросы защиты SSH-подключения на базе ГОСТ-шифрования в ОС Альт // Профессионалитет, 2025. №4(008). С. 24-32.
- Селиванов И.К., Леденёв Д.А. Тестирование штатной защиты сетевых устройств L2+ средствами nmap при активном консольном доступе // Профессионалитет, 2025. №4(008). С. 44-54.
- Уймин А.Г., Толмачев И.М. Применение отечественного сетевого оборудования Eltex и EcoRouter в рамках специальности 09.02.06 «Сетевое и системное администрирование». Вопросы импортозамещения и подготовки квалифицированных кадров в сетевом оборудовании // Автоматизация и информатизация ТЭК., 2025. №11(628). С. 58-62.
- Catalyst 2960, 2960-S, 2960-C, and 2960-Plus Switches Software Configuration Guide: Configuring Dynamic ARP Inspection. (дата обращения: 20.09.2026).
- Secure Shell Configuration Guide, Cisco IOS Release 15S: Secure Shell Version 2 Support. (дата обращения: 20.09.2026).
- Girdler T., Vasilakis V. Implementing an intrusion detection and prevention system using Software-Defined Networking: Defending against ARP spoofing attacks and Blacklisted MAC Addresses // Computers & Electrical Engineering, 2021. Vol. 90. Art. 106990.
- RouterOS Documentation: Firewall. (дата обращения: 20.09.2026).
- RouterOS Documentation: Services. (дата обращения: 20.09.2026).
- RouterOS Documentation: SSH. (дата обращения: 20.09.2026).
- September 2026 vulnerability. (дата обращения: 20.09.2026).
- MITRE ATT&CK. Compromise Infrastructure: Network Devices (T1584.008). (дата обращения: 20.09.2026).
- MITRE ATT&CK. Detection of Network Devices (DET0859). (дата обращения: 20.09.2026).
- Postel J., Reynolds J. Telnet Protocol Specification. RFC 854. IETF, 1983.
- Ylonen T., Lonvick C. The Secure Shell (SSH) Protocol Architecture. RFC 4251. IETF, 2006.
Implementation and Analysis of Network Device Protection Effectiveness in the Context of MITRE ATT&CK T1584.008
Yanitskaya S.M.,
student of 2 course of the Gubkin University (National University of Oil and Gas), Moscow
Coauthor:
Aitova T.A.,
student of 2 course of the Gubkin University (National University of Oil and Gas), Moscow
Abstract. We tested Cisco 1941, MikroTik and Eltex ESR-15R in lab scenarios related to MITRE ATT&CK T1584.008. The tests covered Telnet credential interception during ARP spoofing and a dictionary attack against SSH. Telnet credentials were captured on Cisco and MikroTik; an existing zone policy blocked the connection on Eltex. Source restrictions blocked the attacker from SSH, while DAI prevented ARP spoofing. The findings describe the tested configurations, not the vendors as a whole.
Keywords: T1584.008, routers, ARP-spoofing, Telnet, SSH, DAI, ACL, firewall, zone-pair.
References:
- Demidova D.V., Komnatskaya E.D. Issues of protecting SSH connections using GOST encryption in Alt OS // Professionalitet, 2025. №4(008).: 24-32.
- Selivanov I.K., Ledenev D.A. Testing built-in protection of L2+ network devices using nmap with active console access // Professionalitet, 2025. №4(008).: 44-54.
- Uymin A.G., Tolmachev I.M. Use of Russian network equipment Eltex and EcoRouter in network and system administration education. Issues of import substitution and training qualified personnel in network equipment // Avtomatizatsiya i informatizatsiya TEK, 2025. №11(628).: 58-62.
- Catalyst 2960, 2960-S, 2960-C, and 2960-Plus Switches Software Configuration Guide: Configuring Dynamic ARP Inspection.l (date of the address: 20.09.2026).
- Secure Shell Configuration Guide, Cisco IOS Release 15S: Secure Shell Version 2 Support. (date of the address: 20.09.2026).
- Girdler T., Vasilakis V. Implementing an intrusion detection and prevention system using Software-Defined Networking: Defending against ARP spoofing attacks and Blacklisted MAC Addresses // Computers & Electrical Engineering, 2021. Vol. 90. Art. 106990.
- RouterOS Documentation: Firewall. (date of the address: 20.09.2026).
- RouterOS Documentation: Services. (date of the address: 20.09.2026).
- RouterOS Documentation: SSH. (date of the address: 20.09.2026).
- September 2026 vulnerability. (date of the address: 20.09.2026).
- MITRE ATT&CK. Compromise Infrastructure: Network Devices (T1584.008). (date of the address: 20.09.2026).
- MITRE ATT&CK. Detection of Network Devices (DET0859). (date of the address: 20.09.2026).
- Postel J., Reynolds J. Telnet Protocol Specification. RFC 854. IETF, 1983.
- Ylonen T., Lonvick C. The Secure Shell (SSH) Protocol Architecture. RFC 4251. IETF, 2006.